

こんにちは、こぱんです!
この記事では、両学長のライブ配信をもとに、パスワードの使い回しを直すべき場所と、パスワードの置き場所・LINEの設定の見直し方を紹介します。
家族が乗り気でない時にどこまでやるか、セキュリティソフトや対面の証券会社をどう考えるかも分かる記事です。
GMOの仮想デスクトップサービスへの不正アクセスから学ぶ「IDとパスワードは漏れる前提」の考え方や、社長の名前をかたるなりすましの手口も取り上げます。
GMOの不正アクセスで口座が乗っ取られた|IDとパスワードは漏れる前提で
GMOインターネット株式会社の「お名前.com デスクトップクラウド」が不正アクセスを受け、利用者の取引口座が乗っ取られました。
FXの自動売買などに使う、Windowsの仮想デスクトップサービスです。
本人の意図しない売買を何度も繰り返され、600万円以上の損失が出て、その大半は取引の手数料だったと話す被害者もいます。
(出典:テレ東BIZ「FX口座で不正操作 600万円失った…不安の声」)
ここで押さえておきたいのは、GMOのFX口座そのものが破られたわけではないこと。
このサービスのシステムにセキュリティ上の問題があり、第三者が不正アクセスして、お客様の情報を外部に持ち出しました。
攻撃者はGMOに金銭を要求し、応じなければ国内外70社超の証券会社・FX会社にある利用者の口座への不正操作を続けると脅迫しました。
人質を取られた状態です。
GMOは要求に応じない方針で、警察に刑事事件としての捜査を要請しました。
そのうえで2026年10月24日に、不正取引の損失は補償すると発表しています。
対応の中身は、利用者全員への一律5,000円の見舞金と、不正取引と認めた取引の実現損失(差損と手数料等)の補償。
市場変動による損失や逸失利益は、補償の対象外です。
代替サービスを6か月無償で提供し、主要な取引所・証券各社にはこのサービス経由のアクセスを遮断するよう要請しています。
(出典:GMOインターネットグループ「連結子会社GMOインターネット株式会社における不正アクセスに伴うお客様へのお見舞金のお支払いおよび不正取引による損失の補償に関するお知らせ」(2026年10月24日))
自分がGMOの立場でも、要求には応じずに穴を塞ぐしかないと考えます。
悪いのはハッカーで、GMOも被害者です。
利用者として覚えておきたいのは次の点。
取られたお金は、その会社が補填しない限り、警察や弁護士に相談しても戻ってこないことが多い。
それくらいの感覚でちょうどいいですね。
今回はGMOが補償を発表していますが、いつもそうなるとは限りません。
それでも被害に遭ったら、警察や会社への届け出と相談はしておきましょう。
今回は利用者側に落ち度がなさそうなケースで、銀行や証券会社のシステムそのものが破られたわけでもありません。
リベ大ではFXはやらなくていいと伝えているので、今すぐやることは特にないです。
PHPの脆弱性|IDとパスワードは「漏れる前提」で考える
配信の2日前、PHPという技術に大きなセキュリティの穴が見つかりました。
世の中のホームページの約7割で使われている、家でいう土台のような技術です。
公式はすぐに穴を塞ぐ部品を配りましたが、それは泥棒にも「ここに穴があった」と知らせることになります。
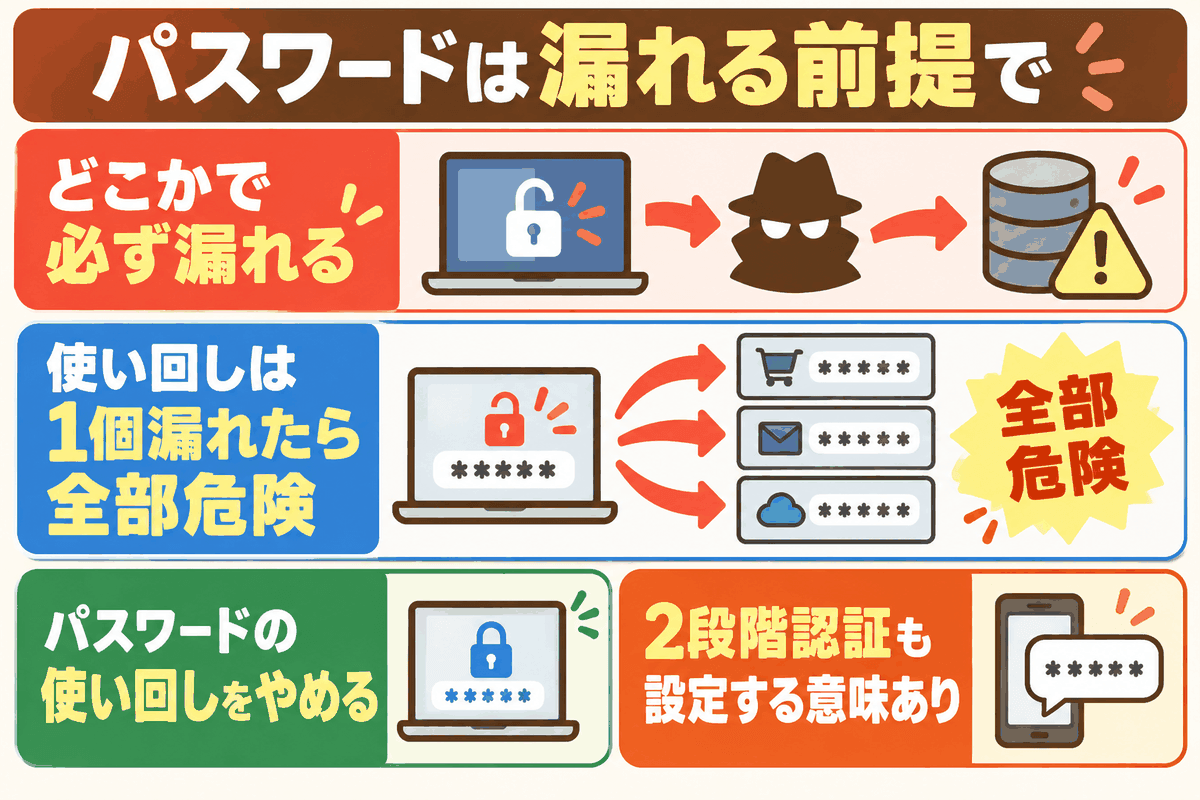
すべてのサイトがすぐ対策するわけではないので、どこかで必ず漏れるでしょう。
しかもAIのおかげで、攻める側のコストはどんどん下がっています。
だから、自分のIDとパスワードは漏れると思っておきましょう。
問題になるのは、パスワードの使い回しです。
↓
②片方から漏れる
↓
③犯人が同じ組み合わせでもう片方にログイン
先日Xで「2段階認証を設定したのに突破された」という投稿がありましたが、画面には使い回しのパスワードが99件ありました。
1個漏れたら、残り全部が危ない状態だったわけです。
2段階認証やパスキー自体が破られたのではなく、フィッシングと組み合わさって盗まれるケースがほとんど。
設定する意味はちゃんとあります。
→ 個人情報流出は「漏れている前提」で|詐欺・不正利用を防ぐ基本対策
家族が1Passwordに乗り気でない時は「使い回し」だけ直す
ある方から、こんな相談がありました。
「1Passwordは今後絶対必要だと思って導入を進めているけど、家族はどっちでもいい、必要性が分からないと言って進まない。強制的に進めるか、静観するか悩んでいます」
家族とは仲良くが一番なので、全部を一気に移さなくても大丈夫です。
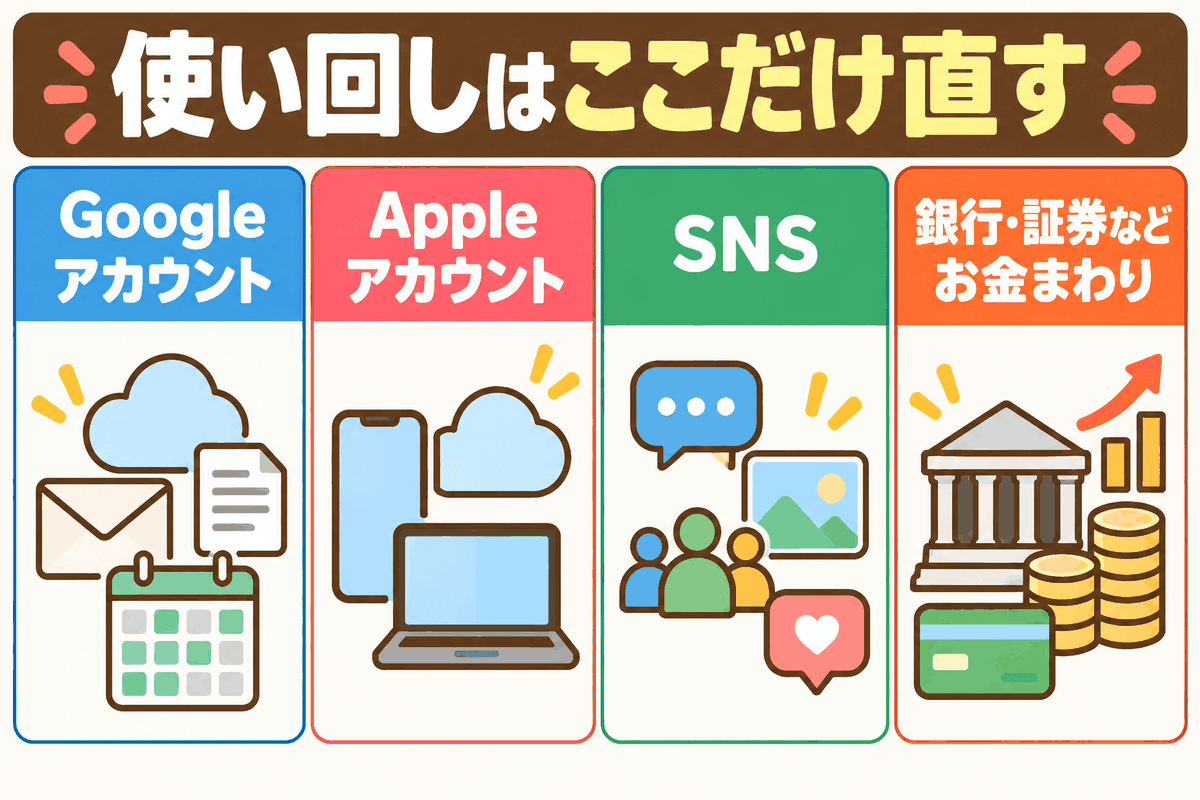
ただし、次の場所でパスワードを使い回しているなら、家族が面倒くさがっても変えておいてほしいところ。
- Googleアカウント
- Appleアカウント
- SNS
- 銀行・証券などのお金まわり
どこか1つから漏れたら、芋づる式に本丸に入られてしまいます。
ここだけは譲れないポイントです。
→ 個人情報流出は「漏れている前提」で|詐欺・不正利用を防ぐ基本対策
パスワード管理ソフトを使えば使い回しでも大丈夫?
「1Passwordで管理していれば、パスワードの使い回しでも大丈夫でしょうか?」という相談がありました。
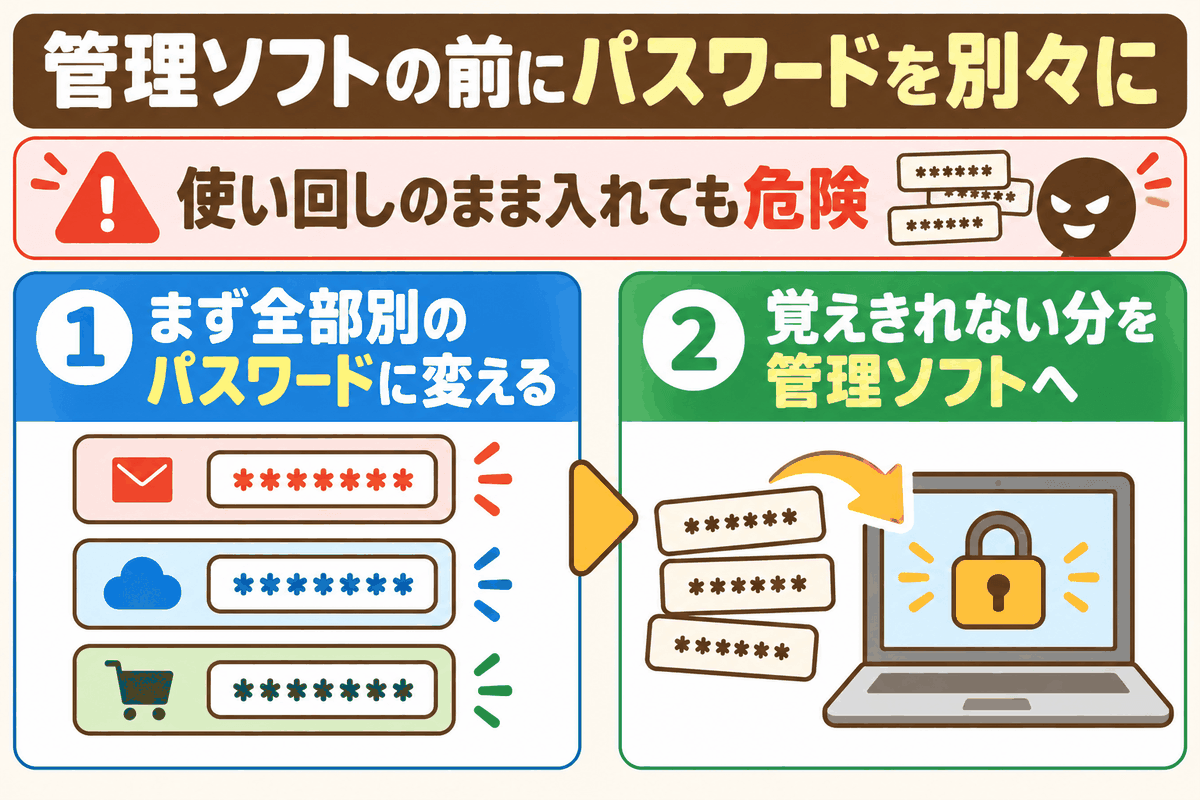
答えは、まったく大丈夫ではありません。
パスワード管理ソフトは、鍵を入れておくキーボックスのようなもの。
家も車も会社も同じ1本の鍵で開けている人が、その鍵をキーボックスにしまっても安全にはなりませんよね。
↓
②覚えきれない分を管理ソフトに入れる
1Password自体が破られる可能性はゼロではないものの、世界最高峰の守りで、他のどの方法よりも安全です。
メモ帳やテキストにまとめるのは、鍵のかかっていない金庫と同じ。
本当は最初に導入してほしいくらい大事なツールで、早めに対策していた人は今回のニュースでも慌てずにすんでいるはずです。
パスワードの置き場所はiPhoneのメモではなく1Password
パスワードの置き場所も大事です。
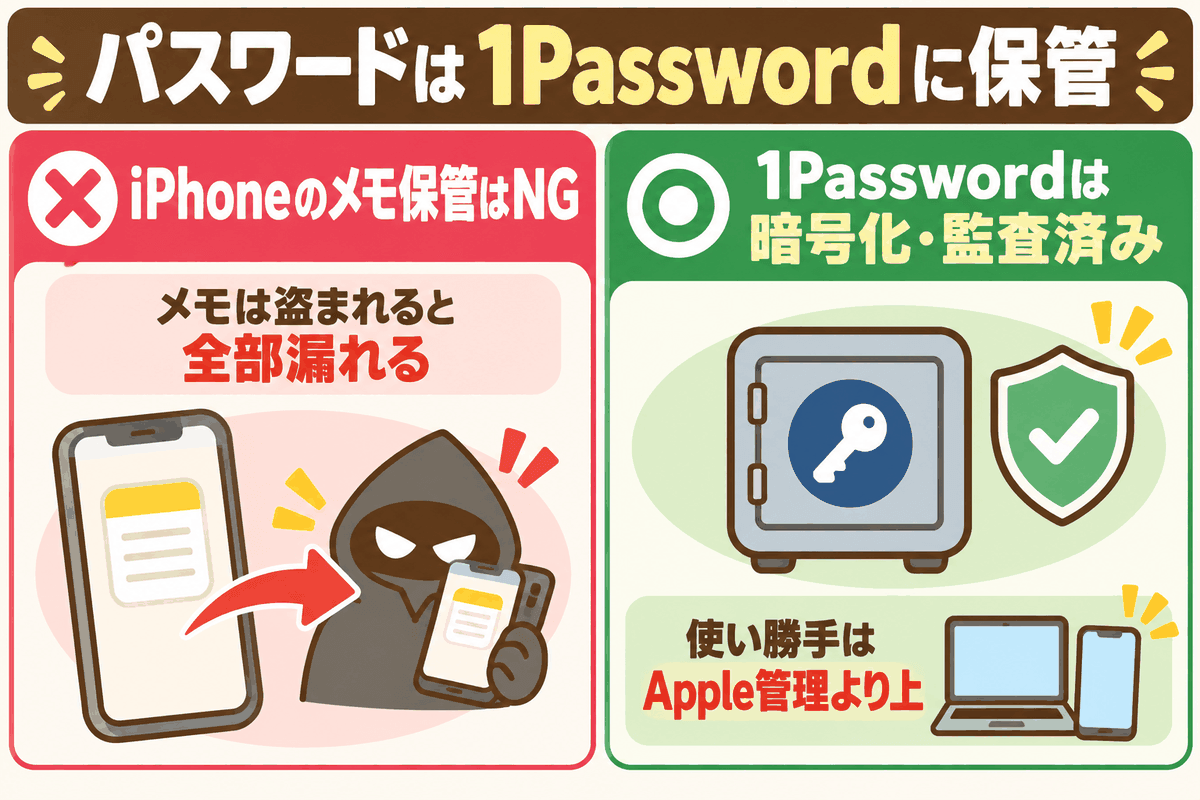
「iPhoneのメモに書いてロックをかけている」という声もありましたが、これはNG。
家の玄関の脇にキーボックスを置いているのと同じで、そこを盗まれたら全部持っていかれます。
まとめて書いてある分、画面を覗き見されるリスクも上がりますね。
置き場所は1Passwordで十分です。
1Passwordがハッキングされたらどうする?
可能性はゼロではありません。
世の中に破られないセキュリティはなく、100%大丈夫と言ったら嘘になります。
ただ、頑丈な金庫に入れておくのと、植木鉢の下に鍵を隠すのと、どちらが盗まれやすいかという話です。
1Passwordは暗号化の仕組みを説明する資料を公開していて、独立した専門家の評価や監査も受けています。
これより安全な置き場所は、なかなかありません。
Appleのパスワード管理との違いは「使い勝手」
Appleのパスワード管理と比べると、守りの固さはそこまで大差ありません。
差が出るのは使い勝手のほう。
iPhoneとWindowsのように機種をまたぐ時、家族と共有する時、パスワード以外の情報をしまう時と、細かいところの積み上げで1Passwordの方が便利なんです。
点数を付けるなら、次のような感覚です。
| 1Password | Appleのパスワード管理 | |
|---|---|---|
| 守りの固さ | そこまで大差なし | |
| 使い勝手の点数 | 90点 | 60〜70点 |
家族は共有フォルダで、Apple・Googleのパスワードは一括で移す
家族で使うなら、共有フォルダを作っておくと楽です。
片方が楽天銀行のパスワードを変えても、共有フォルダに保存してあれば、もう片方は何も意識せずに最新の情報でログインできます。
AppleやGoogleに保存しているパスワードは、1Passwordに一括で移せます。
やり方はAIに聞けば教えてくれますよ。
移し終わったら、Googleパスワードマネージャーの方は削除して、機能もオフにしておきましょう。
Googleアカウントのパスキーは、1PasswordとAppleのパスワード管理の2か所に作っておくのがおすすめ。
片方に入れなくなった時の戻り道になります。
LINEのパスワード・ログイン設定はこの順番で見直す
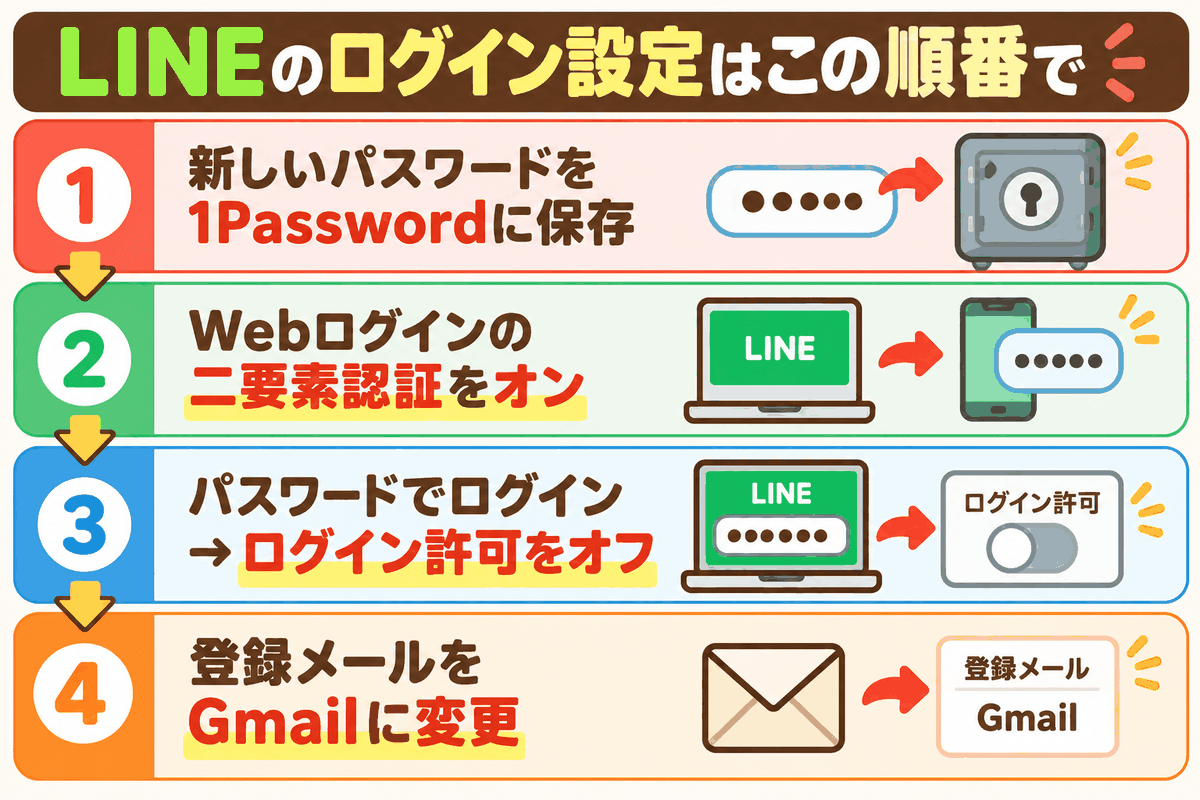
「LINEにパスワードなんてあったっけ?」という人は、けっこう多いはずです。
実はちゃんとあって、昔のパスワードを使い回したままの人も多いでしょう。
設定は、ホーム画面右上の歯車から「アカウント」に入って進めます。
順番を間違えると途中で押せない項目が出るので、次の順番で進めてください。
↓
②Webログインの二要素認証をオン
↓
③画面の下の方にある「パスワードでログイン」をオフ
↓
④「ログイン許可」をオフ
↓
⑤登録メールアドレスをGmailに変更
①は、今ログインできていれば古いパスワードを入れなくても変えられます。
④は、他のパソコンやタブレットからのログインを止める設定です。
初期設定ではオンになっているので、スマホだけで使っている人はオフにしておいた方がいいでしょう。
パソコンでもLINEを使っている人は、④はやらなくて大丈夫です。
「パスワードでログイン」が押せない・見当たらない時
③がグレーになって押せない人は、ログイン許可がすでにオフになっていることが多いです。
一度ログイン許可をオンにしてから③をオフにし、最後に④でまたオフに戻せば進められます。
項目自体が見当たらない人は、アプリが古いままかもしれません。
アップデートしてから進めてください。
Face IDなどの生体認証の連携もしておくと、ログインの手段が確保できて便利ですよ。
LINEの運営が心配な人へ|送らない方がいいもの
LINEの運営が海外資本で心配という声もありましたが、ここはどこまで気にするか次第。
同じ理屈ならGmailだって、運営側が本気で見ようと思えば見られます。
運営側は一個人のやり取りに興味はないはずなので、普段使いはそこまで気にしなくていいでしょう。
線を引くなら、何を送るかの方です。
不動産屋さんに免許証を送る、税理士さんに通帳の入出金を送るくらいは、実態として仕方ありません。
IDやパスワード、クレジットカード番号は送らない方がいいです。
家族にどうしてもLINEでパスワードを送った時は、せめてそのメッセージを送信取消ししておきましょう。
削除だけだと相手の画面には残るので、気になる時はそのパスワード自体も変えておいてください。
社長の名前をかたるなりすまし|LINEへの誘導に注意
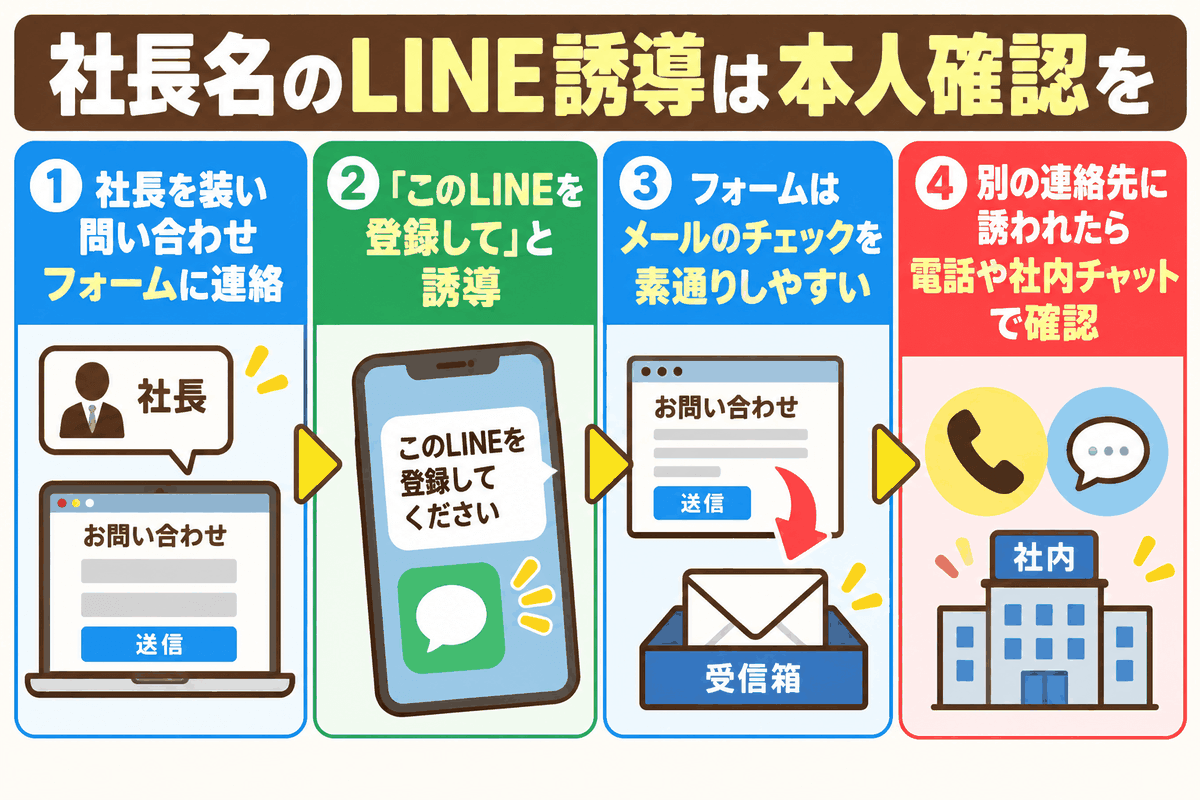
先日、リベ大のグループ会社のお問い合わせフォームに、こんな連絡が届きました。
「学長です。緊急で連絡したいことがあるので、こちらのLINEを登録しておいてください」
署名まで入っていて、社長本人を装ってスタッフをLINEに誘導する手口です。
社長から連絡が来たら、スタッフはとりあえず登録しようと思ってしまうもの。
お問い合わせフォームは、お客さんの連絡を取りこぼさないよう、メールのチェックを素通りする作りになっていることが多く、そこを突かれました。
上司や社長の名前で「別の連絡先に移ってください」と来たら、一度電話や社内チャットで本人に確認しましょう。
セキュリティソフトは不要|OSの更新と設定の方が効く
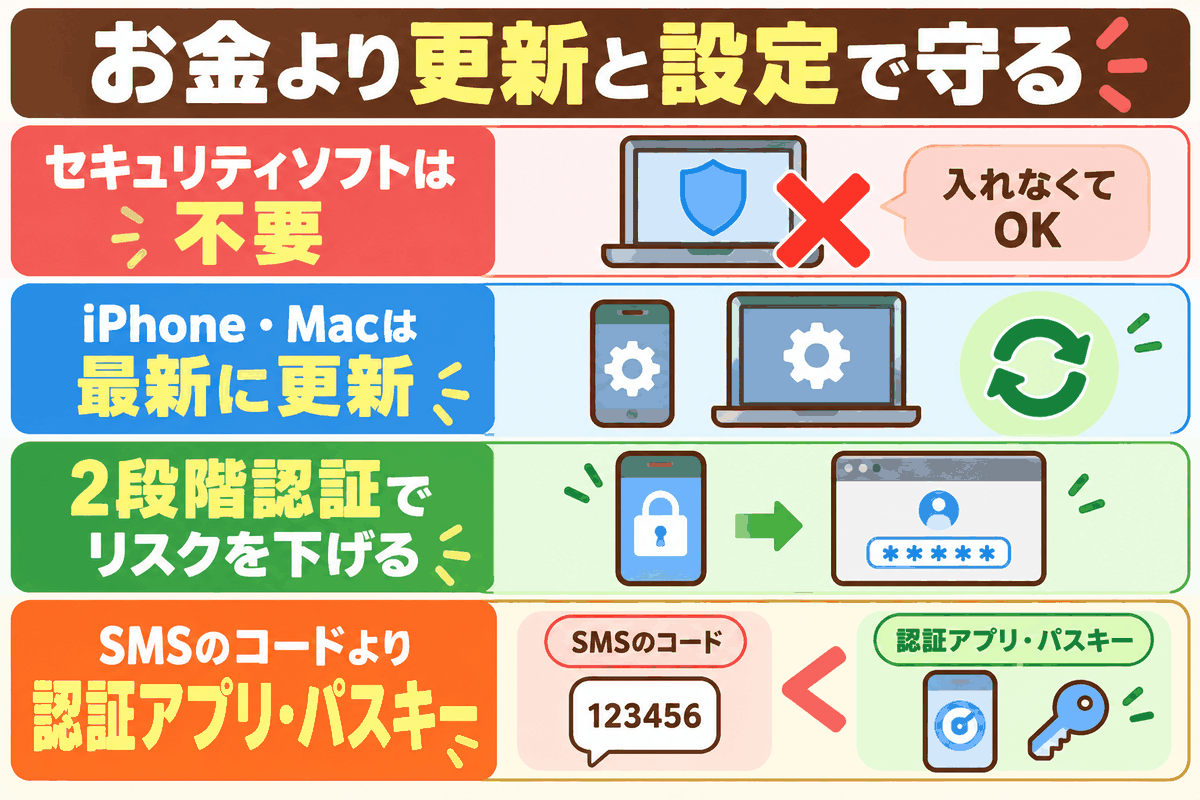
ウイルスバスターのようなセキュリティソフトは、不要です。
お金を払って入れるより、さきほどのLINEの設定を一つやる方がよっぽど効きます。
→ 自己投資の正しい定義とは?残クレとセキュリティソフトが無駄金な理由
「広告を見ただけで感染する」という話も出ていましたが、被害がめちゃくちゃ広がっているわけではありません。
こういうものはOS側がすぐ対応してくれるので、iPhoneのアップデートで大丈夫。
Macも、新しいメジャーバージョンが出ていたらそちらに上げておきましょう。
不正アクセスが怖いから対面の証券会社に移すべき?
同じ発想で、「不正アクセスの時に補償してくれるから、ネット証券から対面の証券会社に移すべき」と言う人もかなり増えてきました。
自分の資産なので最終的には自由ですが、おすすめはしません。
補償には条件があり、フィッシング詐欺に引っかかったように、こちらに落ち度がある場合は話が変わるからです。
2段階認証を入れるなど、やることをやっていればリスクはかなり下げられます。
同じ2段階認証でも、破られにくさには差があるんですね。
それに、サイバー攻撃も怖いですが、窓口で商品を勧められるのもそれはそれで怖いもの。
身を守る基本|使わない口座の解約とGmailへの集約
身を守る基本は、いつもと同じです。
- 使っていないクレカ・銀行口座は解約する
- メールはGmailに集約する
持っていないカードは不正利用されず、数が少ないと変な動きにも気付きやすくなります。
メールをGmailに集約しておけば、フィッシングに気付きやすくなるでしょう。
これはデジタル資産の断捨離にもなり、もしもの時に残された家族が整理しやすくなります。
→ AIは趣味でなくインフラ|個人情報漏洩で今すぐやるべき2つの守り
まとめ
- Google・Apple・SNS・お金まわりのパスワードの使い回しは、家族が面倒くさがっても変える
- パスワードはiPhoneのメモではなく1Passwordに置く(Appleのパスワード管理とは使い勝手で差が出る)
- 家族は共有フォルダで共有し、Googleパスワードマネージャーは移した後に削除・オフにする
- Googleアカウントのパスキーは1PasswordとAppleのパスワード管理の2か所に作る
- LINEは①〜⑤の順番で設定し、ID・パスワード・クレジットカード番号は送らない
- セキュリティソフトより、OSのアップデートと設定。対面の証券会社に移すより、パスキーや認証アプリで2段階認証を入れる
- GMOの「お名前.com デスクトップクラウド」への不正アクセスで口座が乗っ取られた。GMOは要求に応じず、不正取引の損失を補償すると発表
- IDとパスワードは漏れる前提で考え、管理ソフトに入れる前にまずパスワードをそれぞれ別にする
- 上司や社長の名前で別の連絡先に移るよう求められたら、電話や社内チャットで本人に確認する
- 使っていないクレカ・口座は解約し、メールはGmailに集約する